Domain zumba-cuxhaven.de kaufen?
Wir ziehen mit dem Projekt
zumba-cuxhaven.de um.
Sind Sie am Kauf der Domain
zumba-cuxhaven.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zumba-cuxhaven.de kaufen?
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **


Ähnliche Suchbegriffe für Phishing-Taktiken
Top-Angebote
Produkte zum Begriff Phishing-Taktiken:
-
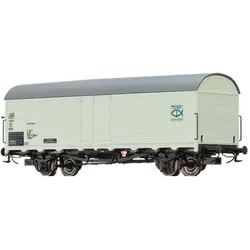
BRAWA 47628 H0 Kühlwagen Ibdlps 383 "INTERFRIGO Gesundheit & Fisch Cuxhaven", DB, Ep. IV11 80 802 4 884-2 Achsbremsgestänge mit Bremsbacken in Radebene Extra angesetzte Bremsanlage Extra angesetzte Griffstangen Extra angesetzte Federpakete Extra angesetzte Tritte Kurzkupplungskinematik nach NEM-Norm Räder aus Metall Vorbildgerechter Rahmenaufbau Radsätze auch innen profiliert Durchbrochene Wagenkastenstützen Variantengerechte Bauartunterschiede Länge über Puffer: 139,1 mm Kurzkupplungskinematik: eingebaut AC Radsatztausch: möglich AC Radsatz: BRAWA-Bestell-Nr. 2187 Als vereinfachte Kühlwagenbauart entstanden 1942 die Tnf Berlin (Tnfs38). Die Grundkonstruktion lieferte der bereits zuvor entwickelte Glmhs Dresden, in geschweißter Ausführung. Im Unterschied zu diesen, erhielten die Kühlwagen eine 300mm starke Isolierung und Innenauskleidung mit Zinkblech, um die Holzauskleidung im Inneren gegen Feuchtigkeitseintritt zu schützen. Damit die Türen dicht abschlossen, wichen die Schiebtüren zweiflügeligen Drehtüren. Das Markanteste war jedoch die senkrechte Verbretterung in Verbindung mit dem typisch weißen Anstrich der Kühlwagen. Die Bundesbahn (DB) unterzog an den von ihr übernommenen Wagen, ab Mitte der 1950er, mehrere Bauartänderungen und Modernisierungen. So tauschte man die wartungsintensiven Radsätze mit Gleitlagern gegen moderne mit Rollenlagerung oder baute die Wagenkästen bei unzureichenden Isolierwerten gleich neu auf. Die Wagen behielten dadurch zwar ihre Hauptabmessungen, jedoch verschwand das auffällige Kastengerippe nun unter einer waagerechten Bretterverkleidung, später sogar unter Schichtholzplatten. Neuentwicklungen von Kühlwagen bei der DB ermöglicht es später privaten Brauereien eine Vielzahl an Wagen von der DB zu erwerben und für den Transport ihres Bieres zu nutzen. Da es sich dabei um Privatwagen der einzelnen Brauanstalten handelte, wurden diese zumeist mit der firmeneigenen Werbung versehen.40,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Smartwatch für Fitness & Gesundheit mit TaschenlampeLicht, Leistung und Überblick am Handgelenk Jede Bewegung im Blick, jede Funktion direkt erreichbar: Diese Smartwatch vereint sportliche Präzision, smarte Alltagshelfer und stilvolles Design in einem Gerät. Das brillante 1,53-Zoll-HD-Touchdisplay liefert eine gestochen scharfe Darstellung, während über hundert Sportmodi jede Aktivität exakt erfassen – von Training bis Freizeit. Sensoren messen Herzfrequenz und Schlafphasen zuverlässig über den ganzen Tag hinweg. Auch Benachrichtigungen von Anrufen und Apps erscheinen klar und deutlich am Handgelenk, sodass das Smartphone in der Tasche bleiben kann. Kalender, Timer, Wetteranzeige und Wecker lassen sich ebenso direkt steuern – unterstützt von einem Akku mit beeindruckender Laufzeit von bis zu 25 Tagen. Als besonderes Extra sorgt eine integrierte LED-Taschenlampe mit Dauer-, Blink- und SOS-Funktion für Sicherheit bei Nacht und in unübersichtlichen Situationen – praktisch, unauffällig und immer griffbereit. LED-Taschenlampe mit drei Modi: Dauerlicht, Blinklicht und SOS-Signal Brillantes 1,53-Zoll-HD-Touchdisplay mit 360 × 360 Pixel Auflösung Anruf- und Nachrichtensteuerung via Bluetooth Über hundert Sportmodi inklusive Schrittzähler und Kalorienanalyse Regelmäßige Messung von Herzfrequenz und Schlafmustern Wasserfest bis 3 ATM – für Regen, Training und Alltag geeignet Langlebiger 500-mAh-Akku mit bis zu 25 Tagen Standby Integrierte Tools: Stoppuhr, Timer, Wetteranzeige, Wecker, Kalender, Telefonfinder Kompatibel mit Android (ab 6.0) und iOS (ab 10.0) Verschiedene Zifferblatt-Designs zur individuellen Anpassung Ein täglicher Begleiter, der sich jedem Rhythmus anpasst. Hinweis: Damit Sie alle Funktionen dieser Smartwatch nutzen können, muss sie per Bluetooth mit einem Smartphone verbunden und die entsprechende App installiert sein.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Döhla, Manuel: Organisation und Taktiken des WasserrettungsdienstesOrganisation und Taktiken des Wasserrettungsdienstes , Beitrag zu einer "Dienstvorschrift 3" für Wasserretter (WR-DV 3) , Reifen- & Räderreinigung > Autopflege & Aufbereitung , Erscheinungsjahr: 20230316, Produktform: Kartoniert, Autoren: Döhla, Manuel, Seitenzahl/Blattzahl: 128, Keyword: Bootstrupp; Einsatzführung; Einsatztaktik; Führung; Führungsorganisation; Taucheinsatz; Tauchgruppe; Wasserretter; Wasserrettung, Fachschema: Rettungsdienst~Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Erste Hilfe, Rettungsdienst~Vorklinische Medizin, Grundlagenwissenschaften, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 159, Höhe: 10, Gewicht: 254, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plath, Maike: Das Methoden-Repertoire Tanz und BewegungDas Methoden-Repertoire Tanz und Bewegung , Bausteine für den Theaterunterricht. 96 Trainingskarten mit Booklet , Seitenbrausen & Körpermassagedüsen > Duschen, Badewannen & Teile , Erscheinungsjahr: 20170710, Produktform: Box, Autoren: Plath, Maike~Shneior, Lior, Seitenzahl/Blattzahl: 96, Keyword: Choreografie; Tanzpädagogik; Theaterpädagogik; Partizipation, Fachschema: Pädagogik / Theaterpädagogik~Theaterpädagogik~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung~Drama / Theater~Theater~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Bildungsstrategien und -politik~Erwachsenenbildung, lebenslanges Lernen, Warengruppe: NB/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Theater und darstellende Kunst, Text Sprache: ger, UNSPSC: 49090000, Warenverzeichnis für die Außenhandelsstatistik: 49090000, Sender’s product category: NONBO, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH & Co. KG, Länge: 245, Breite: 172, Höhe: 45, Gewicht: 1488, Produktform: Box, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,56,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **


Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
Top-Angebote
Produkte zum Begriff Phishing-Taktiken:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ravensburger 24847 Star Wars Villainous: Eiskalte Taktiken - Gesellschaftsspiel & Brettspiel ab 10 JahreZwei kultige Star Wars-Schurken gesellen sich zum preisgekrönten Spielsystem Star Wars Villainous. Diese Erweiterung ist eigenständig oder in Kombination mit anderen Star Wars Villainous-Ausgaben spielbar! Jeder Schurke verfügt über ein Kartendeck mit einer Spielstrategie, die von den Filmen und Serien inspiriert ist. Mit einer teuflisch-guten Kartenstrategie versuchen die Spieler ihr individuelles Ziel zu erreichen, um der größte Bösewicht im Universum zu werden. Der Kern des Spiels ist einfach. In einem Zug bewegt der Spieler seine Sammelspielfigur an einen anderen Ort in seinem Sektor und führt Aktionen aus (oft durch Ausspielen von Handkarten). Um Gemeinheiten ins Spiel zu bringen, erlaubt eine Aktion, eine Schicksal-Karte bei einem Mitstreiter auszuspielen, die ihn daran hindern soll, sein Ziel zu verfolgen. Wie werden die Spieler Ihre Fähigkeiten einsetzen, um die Galaxie zu beherrschen? Villainous-Spiele sind bekannt für ihre individuellen Illustrationen von ikonischen Helden, bösen Handlangern und Schauplätzen sowie ihre kunstvoll modellierten Spielfiguren. In Star Wars Villainous gibt es zudem einzigartige Währungen, Kopfgelder, Schiffe und Spielmechanismen, die von den Filmen inspiriert sind. Zwei ikonische Star Wars-Bösewichte ergänzen die Villainous-Galaxie. Die Spieler treffen dort auf Helden, Handlanger, Schiffe und Szenen aus den Filmen, Serien und anderen MedienAnleitung - Einfach zu lernen und mit klaren Anweisungen! Für jeden Bösewicht gibt es ein eigenes Bösewicht-Handbuch, das mit Strategien und Tipps Spielern den Einstieg erleichtern sollMix and Match - Diese Erweiterung ist mit Charakteren aus anderen Star Wars Villainous-Produkten kombinierbarStar Wars Villainous ist eins schönes Geschenk für eingefleischte Star Wars-Fans, egal ob sie erfahrene Spieler oder Neulinge im Bereich der Brett- und Kartenspiele sindDas Strategiespiel beinhaltet zwei neue Bösewicht-Spielfiguren, die Sammler liebenZwei neue, finstere Schurken ergänzen das bestehende Star Wars Villainous-UniversumEinzigartige Spielmechanik und hohe Immersivität – ideal für Star Wars-Fans und für Liebhaber von leicht-strategischen Brett- und KartenspielenAlleine spielbar oder in Kombination mit anderen Star Wars Villainous-Ausgaben25,28 €*Versand: 3,99 €Sichere Weiterleitung zum Anbieter
-
BRAWA 47628 H0 Kühlwagen Ibdlps 383 "INTERFRIGO Gesundheit & Fisch Cuxhaven", DB, Ep. IV11 80 802 4 884-2 Achsbremsgestänge mit Bremsbacken in Radebene Extra angesetzte Bremsanlage Extra angesetzte Griffstangen Extra angesetzte Federpakete Extra angesetzte Tritte Kurzkupplungskinematik nach NEM-Norm Räder aus Metall Vorbildgerechter Rahmenaufbau Radsätze auch innen profiliert Durchbrochene Wagenkastenstützen Variantengerechte Bauartunterschiede Länge über Puffer: 139,1 mm Kurzkupplungskinematik: eingebaut AC Radsatztausch: möglich AC Radsatz: BRAWA-Bestell-Nr. 2187 Als vereinfachte Kühlwagenbauart entstanden 1942 die Tnf Berlin (Tnfs38). Die Grundkonstruktion lieferte der bereits zuvor entwickelte Glmhs Dresden, in geschweißter Ausführung. Im Unterschied zu diesen, erhielten die Kühlwagen eine 300mm starke Isolierung und Innenauskleidung mit Zinkblech, um die Holzauskleidung im Inneren gegen Feuchtigkeitseintritt zu schützen. Damit die Türen dicht abschlossen, wichen die Schiebtüren zweiflügeligen Drehtüren. Das Markanteste war jedoch die senkrechte Verbretterung in Verbindung mit dem typisch weißen Anstrich der Kühlwagen. Die Bundesbahn (DB) unterzog an den von ihr übernommenen Wagen, ab Mitte der 1950er, mehrere Bauartänderungen und Modernisierungen. So tauschte man die wartungsintensiven Radsätze mit Gleitlagern gegen moderne mit Rollenlagerung oder baute die Wagenkästen bei unzureichenden Isolierwerten gleich neu auf. Die Wagen behielten dadurch zwar ihre Hauptabmessungen, jedoch verschwand das auffällige Kastengerippe nun unter einer waagerechten Bretterverkleidung, später sogar unter Schichtholzplatten. Neuentwicklungen von Kühlwagen bei der DB ermöglicht es später privaten Brauereien eine Vielzahl an Wagen von der DB zu erwerben und für den Transport ihres Bieres zu nutzen. Da es sich dabei um Privatwagen der einzelnen Brauanstalten handelte, wurden diese zumeist mit der firmeneigenen Werbung versehen.40,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Smartwatch für Fitness & Gesundheit mit TaschenlampeLicht, Leistung und Überblick am Handgelenk Jede Bewegung im Blick, jede Funktion direkt erreichbar: Diese Smartwatch vereint sportliche Präzision, smarte Alltagshelfer und stilvolles Design in einem Gerät. Das brillante 1,53-Zoll-HD-Touchdisplay liefert eine gestochen scharfe Darstellung, während über hundert Sportmodi jede Aktivität exakt erfassen – von Training bis Freizeit. Sensoren messen Herzfrequenz und Schlafphasen zuverlässig über den ganzen Tag hinweg. Auch Benachrichtigungen von Anrufen und Apps erscheinen klar und deutlich am Handgelenk, sodass das Smartphone in der Tasche bleiben kann. Kalender, Timer, Wetteranzeige und Wecker lassen sich ebenso direkt steuern – unterstützt von einem Akku mit beeindruckender Laufzeit von bis zu 25 Tagen. Als besonderes Extra sorgt eine integrierte LED-Taschenlampe mit Dauer-, Blink- und SOS-Funktion für Sicherheit bei Nacht und in unübersichtlichen Situationen – praktisch, unauffällig und immer griffbereit. LED-Taschenlampe mit drei Modi: Dauerlicht, Blinklicht und SOS-Signal Brillantes 1,53-Zoll-HD-Touchdisplay mit 360 × 360 Pixel Auflösung Anruf- und Nachrichtensteuerung via Bluetooth Über hundert Sportmodi inklusive Schrittzähler und Kalorienanalyse Regelmäßige Messung von Herzfrequenz und Schlafmustern Wasserfest bis 3 ATM – für Regen, Training und Alltag geeignet Langlebiger 500-mAh-Akku mit bis zu 25 Tagen Standby Integrierte Tools: Stoppuhr, Timer, Wetteranzeige, Wecker, Kalender, Telefonfinder Kompatibel mit Android (ab 6.0) und iOS (ab 10.0) Verschiedene Zifferblatt-Designs zur individuellen Anpassung Ein täglicher Begleiter, der sich jedem Rhythmus anpasst. Hinweis: Damit Sie alle Funktionen dieser Smartwatch nutzen können, muss sie per Bluetooth mit einem Smartphone verbunden und die entsprechende App installiert sein.44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Phishing-Taktiken
-
Döhla, Manuel: Organisation und Taktiken des WasserrettungsdienstesOrganisation und Taktiken des Wasserrettungsdienstes , Beitrag zu einer "Dienstvorschrift 3" für Wasserretter (WR-DV 3) , Reifen- & Räderreinigung > Autopflege & Aufbereitung , Erscheinungsjahr: 20230316, Produktform: Kartoniert, Autoren: Döhla, Manuel, Seitenzahl/Blattzahl: 128, Keyword: Bootstrupp; Einsatzführung; Einsatztaktik; Führung; Führungsorganisation; Taucheinsatz; Tauchgruppe; Wasserretter; Wasserrettung, Fachschema: Rettungsdienst~Medizin / Allgemeines, Einführung, Lexikon, Fachkategorie: Erste Hilfe, Rettungsdienst~Vorklinische Medizin, Grundlagenwissenschaften, Warengruppe: HC/Allgemeinmedizin/Diagnostik/Therapie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 231, Breite: 159, Höhe: 10, Gewicht: 254, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plath, Maike: Das Methoden-Repertoire Tanz und BewegungDas Methoden-Repertoire Tanz und Bewegung , Bausteine für den Theaterunterricht. 96 Trainingskarten mit Booklet , Seitenbrausen & Körpermassagedüsen > Duschen, Badewannen & Teile , Erscheinungsjahr: 20170710, Produktform: Box, Autoren: Plath, Maike~Shneior, Lior, Seitenzahl/Blattzahl: 96, Keyword: Choreografie; Tanzpädagogik; Theaterpädagogik; Partizipation, Fachschema: Pädagogik / Theaterpädagogik~Theaterpädagogik~Bildung / Bildungsmanagement~Bildungsmanagement~Management / Bildungsmanagement~Bildungspolitik~Politik / Bildung~Drama / Theater~Theater~Andragogik~Bildung / Erwachsenenbildung~Erwachsenenbildung, Fachkategorie: Bildungsstrategien und -politik~Erwachsenenbildung, lebenslanges Lernen, Warengruppe: NB/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Theater und darstellende Kunst, Text Sprache: ger, UNSPSC: 49090000, Warenverzeichnis für die Außenhandelsstatistik: 49090000, Sender’s product category: NONBO, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH & Co. KG, Länge: 245, Breite: 172, Höhe: 45, Gewicht: 1488, Produktform: Box, Genre: Spiele, PBS, Genre: Spiele, PBS, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0012, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Lagerartikel,56,86 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
-
Was ist Kleinanzeigen-Phishing?
Kleinanzeigen-Phishing ist eine Betrugsmasche, bei der Betrüger gefälschte Kleinanzeigen erstellen, um persönliche Informationen oder Geld von ahnungslosen Nutzern zu stehlen. Die Betrüger geben vor, Waren oder Dienstleistungen anzubieten, verlangen jedoch im Voraus Zahlungen oder persönliche Daten, ohne die versprochene Ware oder Dienstleistung zu liefern. Es ist wichtig, vorsichtig zu sein und verdächtige Anzeigen zu vermeiden, um nicht Opfer von Kleinanzeigen-Phishing zu werden. **
-
Wer haftet bei Phishing?
Wer haftet bei Phishing? In der Regel haftet der Phishing-Angreifer, da er durch betrügerische Handlungen versucht, an persönliche Informationen oder Geld zu gelangen. Allerdings können auch die Opfer von Phishing haftbar gemacht werden, wenn sie grob fahrlässig gehandelt haben, z.B. indem sie persönliche Daten preisgegeben haben. Banken und Unternehmen können ebenfalls haftbar sein, wenn sie nicht ausreichend Maßnahmen zum Schutz vor Phishing-Angriffen getroffen haben. Letztendlich ist die Haftung bei Phishing eine komplexe Angelegenheit, die von verschiedenen Faktoren abhängt und im Einzelfall geprüft werden muss. **
-
Was ist DHL Phishing?
DHL Phishing ist eine betrügerische Methode, bei der Kriminelle gefälschte E-Mails oder SMS im Namen des Logistikunternehmens DHL versenden. In diesen Nachrichten wird meist behauptet, dass ein Paket nicht zugestellt werden konnte und der Empfänger auf einen Link klicken oder persönliche Daten eingeben muss, um das Problem zu lösen. Das Ziel dieser Phishing-Attacken ist es, sensible Informationen wie Passwörter, Kreditkartendaten oder persönliche Daten der Opfer zu stehlen. Es ist wichtig, solche betrügerischen Nachrichten zu erkennen und nicht auf Links zu klicken oder persönliche Informationen preiszugeben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.